QNAP QNE (ADRA) 보안 공지 QSA-26-19(CVE-2026-109618, CVE-2026-109619), 위험도 심각(Critical) 영향 제품과 수정 버전 정리
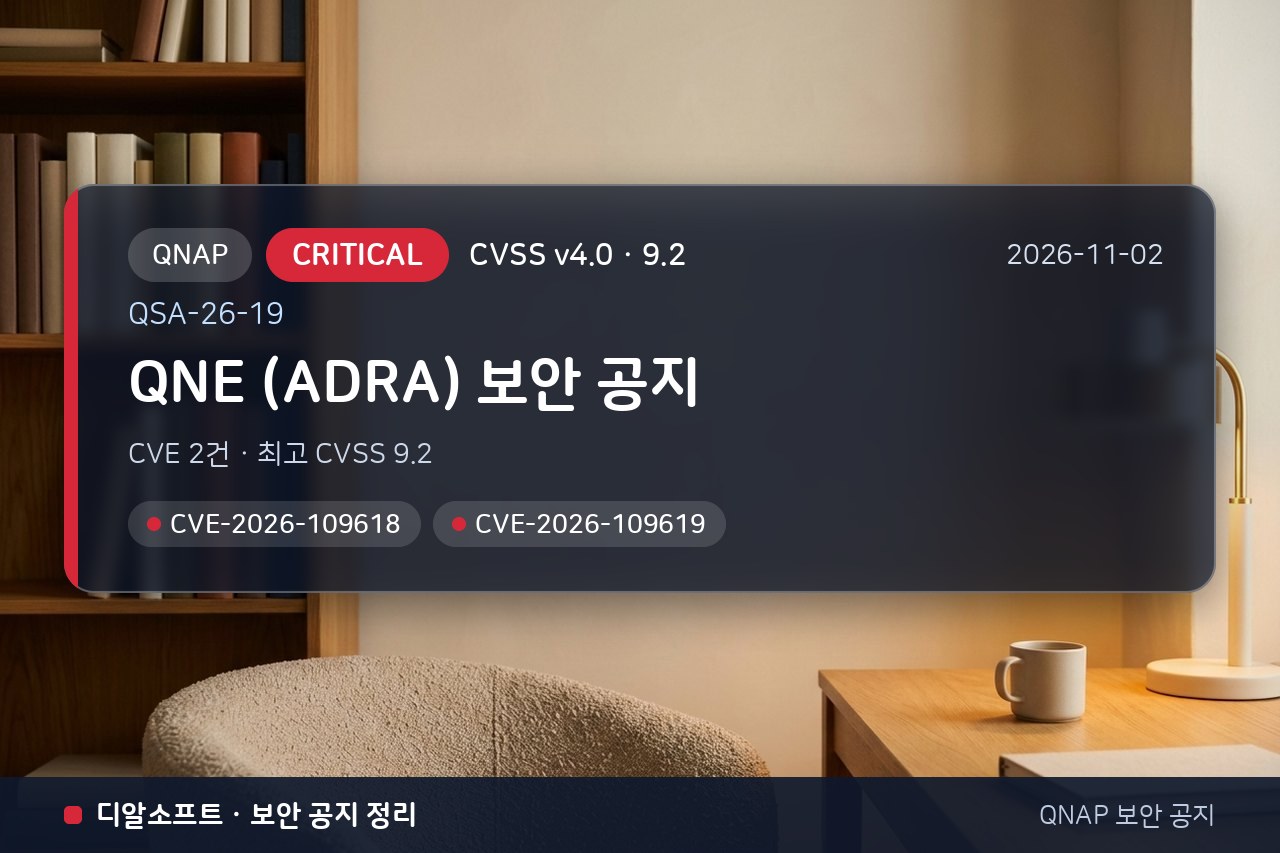
QNAP이 2026년 10월 22일에 공개한 보안 공지 QSA-26-19를 정리했습니다. 이 공지는 2026년 11월 2일까지 갱신됐고, 아래 내용은 갱신된 최신 기준입니다. 위험도는 심각(Critical)이고 최고 CVSS 점수는 9.2입니다.
영향 받는 제품과 수정 버전, 지금 확인할 순서를 아래에 차례로 적었습니다.
한눈에 보기
| 공지 번호 | QSA-26-19 |
|---|---|
| 공식 제목(영문) | Vulnerabilities in PHP (PHP2Shell) Affecting QNE |
| QNAP 위험도 | 심각(Critical) |
| 최고 CVSS 점수 | 9.2 |
| CVE | CVE-2026-109618, CVE-2026-109619 |
| 영향 제품 | QNE (ADRA) |
| 최초 게시 | 2026년 10월 22일 |
| 최종 갱신 | 2026년 11월 2일 |
| 상태 | 해결됨(Resolved) |
| 공식 원문 | https://www.qnap.com/en/security-advisory/qsa-26-19 |
무슨 문제인가요
Two critical vulnerabilities (collectively known as "PHP2Shell") have been reported to affect PHP, an open-source scripting language used in the web components of QNAP operating systems and several QNAP applications. If exploited, these vulnerabilities could allow unauthenticated remote attackers to execute arbitrary code on the affected device.
Both vulnerabilities can be triggered before any application-level authentication takes place. The PHP project released fixes on October 21, 2026, in PHP 8.2.35, 8.3.36, 8.4.27, and 8.5.12. Exploitation attempts against PHP have been publicly reported. QNAP has not received reports of exploitation targeting QNAP products.
QNAP is currently investigating and fixing the affected products. This advisory will be updated as fixed versions become available. Until then, we strongly recommend that users apply the mitigations below.
공식 영문 요약(자동 번역을 쓰지 못해 원문을 그대로 싣습니다)
영향 받는 제품과 수정 버전
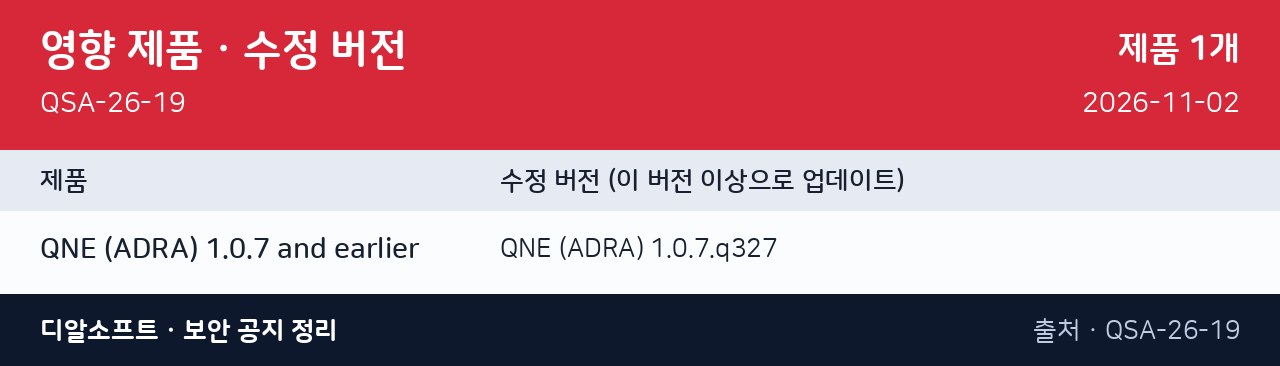
| 제품·버전 | 상태 | 수정 버전 |
|---|---|---|
| QNE (ADRA) 1.0.7 이하 | 해결됨(Resolved) | QNE (ADRA) 1.0.7.q327 |
지금 해야 할 일
- 내 NAS의 운영체제(QTS·QuTS hero 등) 버전과 설치된 앱의 버전을 확인합니다. 위 표에 있는 제품·버전만 대상입니다.
- 표의 수정 버전과 내 버전을 비교해, 수정 버전 이상이 아니면 업데이트합니다. 업데이트 전에 백업이 최근에 성공했는지 먼저 확인하세요.
- NAS 관리 화면이 인터넷에서 바로 접근되지 않는지(공유기 포트 포워딩·UPnP 설정) 확인하고, 외부 접속이 필요하면 VPN을 쓰고, 관리자 계정에는 2단계 인증을 설정하세요.
- 혼자 확인하기 어렵다면 디알소프트에 문의해 주세요.
QNAP이 안내한 임시 완화 방법
수정된 버전이 제공되기 전까지 가장 효과적인 보호 방법은 해당 장치를 인터넷에 연결하지 않는 것입니다. 이러한 조치는 노출을 줄여 주지만 취약점을 완전히 해결하지는 못합니다.
QNE (ADRA)의 경우 라우터 또는 네트워크 방화벽을 사용하여 1단계부터 3단계까지의 네트워크 제한을 적용합니다.
장치를 인터넷에 노출하지 마십시오.1. 장치를 인터넷에 노출하는 것을 중단하십시오.
라우터에서 NAS에 대한 포트 포워딩을 비활성화하고, 라우터의 UPnP도 비활성화하십시오.라우터에서 NAS에 대한 포트 포워딩을 비활성화하고, 라우터의 UPnP를 비활성화합니다.
myQNAPcloud > Auto Router Configuration으로 이동하여 UPnP 포트 포워딩을 비활성화합니다.
필요하지 않다면 myQNAPcloud Link를 비활성화하고 myQNAPcloud > Publish Services에서 서비스 게시를 취소하십시오.
2. 원격 액세스에는 VPN을 사용합니다. 웹 포트를 직접 노출하는 대신 QVPN Service 또는 라우터의 VPN을 통해 연결합니다.
3. 신뢰할 수 있는 네트워크로 접근을 제한합니다.
QuFirewall에서, 또는 QuFirewall이 설치되어 있지 않은 경우 Control Panel > System > Security > Allow/Deny List에서, 관리 포트(기본값 8080 및 443)와 사용자가 구성한 모든 사용자 지정 포트에 대한 접근을 신뢰할 수 있는 로컬 서브넷 또는 VPN 주소에서만 허용하십시오.
로컬 네트워크로 접근을 제한하더라도, 이미 침해된 로컬 장치로부터의 공격은 막을 수 없습니다.
4. 필요하지 않은 PHP 기반 서비스를 줄이십시오.
App Center에서 현재 필요하지 않은 영향받는 애플리케이션을 중지합니다. 다시 사용할 애플리케이션은 제거하는 것보다 중지하는 것이 바람직합니다.
애플리케이션을 제거하기 전에 해당 애플리케이션의 설정과 데이터(예: Download Station 작업)를 백업하십시오.
내장 웹 서버를 사용하지 않는 경우 Control Panel > Applications > Web Server로 이동하여 해당 기능을 비활성화하십시오.
이 밖의 안내는 공식 원문에서 확인하세요.
QNAP 공식 권고
QNAP은 영향을 받는 제품에 대한 업데이트를 가능한 한 빨리 출시할 예정입니다. 이 공지를 주기적으로 확인하고 시스템을 최신 버전으로 유지할 것을 권장합니다. 사용 중인 모델의 업데이트 제공 여부는 제품 지원 현황 페이지에서 확인할 수 있습니다.
수정 사항이 제공되면 QNE (ADRA), QVR Surveillance, TVR OS를 업데이트합니다.
QNAP Download Center에서 사용 중인 모델에 맞는 최신 펌웨어 또는 애플리케이션 패키지를 다운로드한 다음, 제품 사용자 가이드의 업데이트 지침을 따르십시오.
CVE별 상세
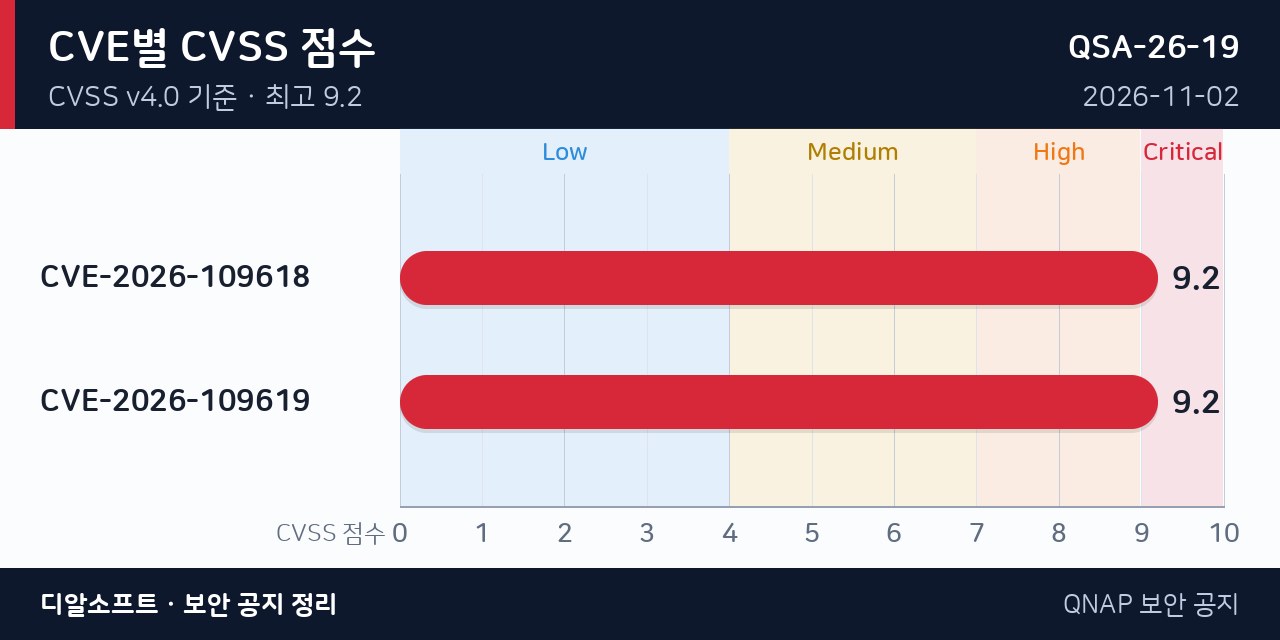
CVE-2026-109618 · CVSS 9.2 심각(Critical)
메모리 부족(OOM) 처리 중 메모리 손상이 발생합니다. 조작된 HTTP 요청이 요청 데이터가 일부만 초기화된 상태에서 메모리를 고갈시켜, PHP 정리 과정에서 유효하지 않은 데이터를 처리하게 할 수 있습니다.
CVE-2026-109619 · CVSS 9.2 심각(Critical)
요청 사이에 유지되는 오래된 전역 상태로 인해 use-after-free가 발생합니다. 동일한 PHP 워커가 처리하는 이후 요청이 이전 요청에서 해제된 메모리에 접근할 수 있으며, 이로 인해 코드 실행 또는 메모리 노출이 발생할 수 있습니다.
개정 이력
| 개정 | 날짜 | 내용(공식 원문) |
|---|---|---|
| V1.0 | 2026-10-22 | Fixing Published |
| V1.1 | 2026-11-02 | Resolved Published |
공식 자료
이 글은 QNAP(큐냅) 공식 보안 공지를 바탕으로 디알소프트가 자동으로 정리했습니다(공지 확인 시각 2026-11-21 16:25). 번역·요약 과정에서 오류가 있을 수 있으니 수정 버전 같은 중요한 내용은 반드시 공식 원문으로 다시 확인하세요.